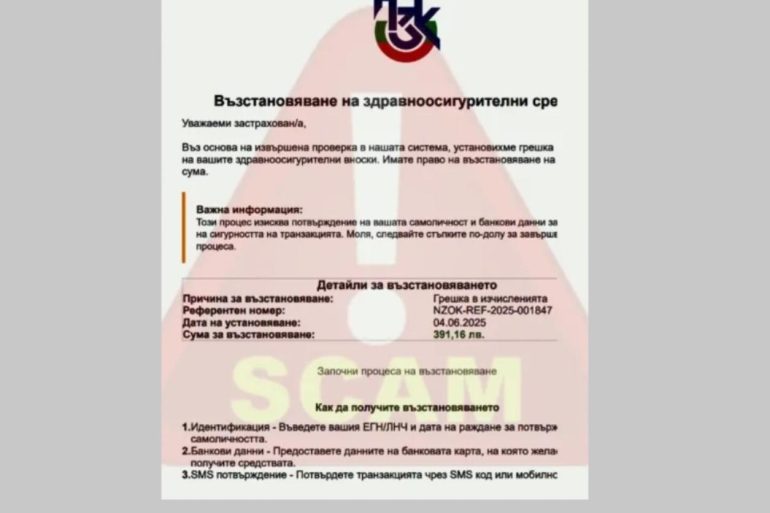

Националната здравноосигурителна каса (НЗОК) алармира за зачестили случаи на фалшиви електронни писма, изпращани от името на институцията. В съобщенията се приканва получателят да извърши действие, което води до кибератака или предоставяне на лични и банкови данни.
Най-често измамниците твърдят, че е възможно да се възстановят надплатени здравноосигурителни вноски поради „грешка в изчисленията“. За целта се изисква попълване на чувствителна информация – лични данни и данни за банкови карти.
НЗОК напомня, че не изпраща имейли с прикачени файлове, свързани със здравноосигурителния статус на гражданите или с искане за каквато и да е лична информация. Подобни съобщения са фишинг атаки и могат да съдържат зловреден софтуер.
От институцията призовават гражданите да не отговарят на подобни писма, да не отварят линкове и прикачени файлове и при съмнение незабавно да подадат сигнал до НЗОК и органите за борба с киберпрестъпленията.
По данни на bTV, дирекция „Киберпрестъпност“ на ГДБОП вече разследва няколко случая на източени средства от банкови карти след попълване на данни в такива имейли. Киберексперти напомнят да бъдем особено внимателни, когато споделяме лична или финансова информация онлайн.
Снимка: ГДБОП